Optimizely નામના વેબ પ્લેટફોર્મનો દુરુપયોગ કરીને હેકર્સે 178 સંસ્થાઓની વેબસાઇટ્સના મુલાકાતીઓને માલવેર પહોંચાડ્યું હતું. આ યાદીમાં BBC, CNN, Zoom, HSBC, IKEA, Salesforce અને GitLab જેવી જાણીતી કંપનીઓ સામેલ છે.
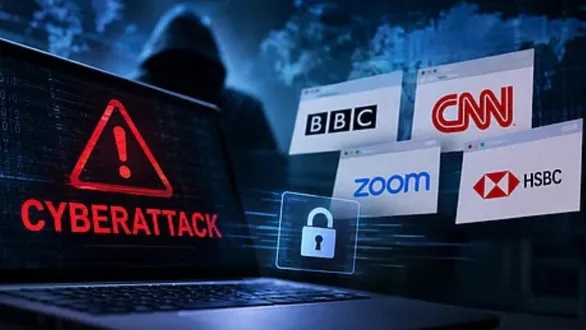
વિશ્વભરની જાણીતી વેબસાઇટ્સ પર મોટા સાયબર હુમલાનો ખુલાસો થયો છે. Optimizely નામના વેબ પ્લેટફોર્મનો દુરુપયોગ કરીને હેકર્સે 178 સંસ્થાઓની વેબસાઇટ્સના મુલાકાતીઓને માલવેર પહોંચાડ્યું હતું. આ યાદીમાં BBC, CNN, Zoom, HSBC, IKEA, Salesforce અને GitLab જેવી જાણીતી કંપનીઓ સામેલ છે. હુમલાખોરોનો હેતુ ક્રિપ્ટોકરન્સી અને બેંક કાર્ડની વિગતો ચોરવાનો હતો. આ ઉપરાંત iPhone અને iPad યુઝર્સને પણ નિશાન બનાવવાનો પ્રયાસ થયો હતો.
Optimizely દ્વારા કેવી રીતે થયો સાયબર હુમલો?
સાયબર સુરક્ષા સંશોધન સંસ્થા Report URIના જણાવ્યા અનુસાર, હેકર્સે Optimizely Web Experimentation પ્લેટફોર્મમાં રહેલી નબળાઈનો લાભ લીધો હતો. આ પ્લેટફોર્મનો ઉપયોગ કંપનીઓ પોતાની વેબસાઇટ પર વિવિધ ફેરફારો અને પ્રયોગો કરવા માટે કરે છે.
હુમલાખોરોએ ગ્રાહકોના પ્રોજેક્ટમાં દૂષિત JavaScript કોડ ઉમેર્યો હતો. પરિણામે Optimizelyની સ્ક્રિપ્ટ લોડ કરતી વેબસાઇટ્સ પર આવતા મુલાકાતીઓ સુધી માલવેર પહોંચ્યું હતું.
Report URIએ તપાસેલા 1,611 સ્ક્રિપ્ટમાંથી 188 સ્ક્રિપ્ટમાં દૂષિત કોડ મળ્યો હતો. આ સ્ક્રિપ્ટ 178 અલગ-અલગ સંસ્થાઓ સાથે જોડાયેલી હતી. વાસ્તવિક અસરગ્રસ્ત સંસ્થાઓની સંખ્યા વધુ હોઈ શકે છે.
બેંક કાર્ડ અને ક્રિપ્ટોકરન્સીની વિગતો ચોરવાનો પ્રયાસ
હુમલામાં સામેલ માલવેર અનેક રીતે નુકસાન પહોંચાડી શકે તેવું હતું.
- ક્રિપ્ટો વોલેટમાં છેતરપિંડી: યુઝર દ્વારા કોપી કરવામાં આવેલા ક્રિપ્ટોકરન્સી વોલેટ એડ્રેસને હેકર્સના એડ્રેસથી બદલી શકતું હતું.
- બેંક કાર્ડની વિગતો: વેબસાઇટના પેમેન્ટ ફોર્મમાં દાખલ કરાયેલા કાર્ડ નંબર, એક્સપાયરી ડેટ અને CVV ચોરી કરવાનો પ્રયાસ કરતું હતું.
- કૂકીઝની ચોરી: બ્રાઉઝરમાં રહેલી કેટલીક માહિતી એકત્રિત કરી શકતું હતું.
- સ્ક્રીનશોટ: વેબપેજના સ્ક્રીનશોટ લઈને હુમલાખોરો સુધી પહોંચાડવાની ક્ષમતા ધરાવતું હતું.
Report URIના જણાવ્યા મુજબ, 16 નવેમ્બરે હુમલાખોરોના ક્રિપ્ટો વોલેટમાં આશરે 7,040 અમેરિકન ડોલરની રકમ પહોંચી હતી. જોકે, કુલ કેટલા લોકોની વિગતો ચોરાઈ અથવા કેટલું નુકસાન થયું તે હજુ સ્પષ્ટ નથી.
iPhone અને iPad યુઝર્સને પણ નિશાન બનાવ્યા
આ હુમલાનો વધુ ચિંતાજનક ભાગ Appleના ડિવાઇસને નિશાન બનાવવાનો પ્રયાસ હતો. માલવેરમાં Coruna અને DarkSword નામના iOS Exploit Kit લોડ કરવાની વ્યવસ્થા હતી.
આ ટૂલ્સનો ઉપયોગ ચોક્કસ જૂના iOS વર્ઝનમાં રહેલી સુરક્ષા ખામીઓનો લાભ લેવા માટે થઈ શકે છે. જોકે, સંશોધકોને કોઈ વાસ્તવિક iPhone અથવા iPad સફળતાપૂર્વક હેક થયું હોવાનો પુરાવો મળ્યો નથી.
તેથી આ ઘટનામાં iPhone યુઝર્સને નિશાન બનાવવાનો પ્રયાસ થયો હતો, પરંતુ તમામ ડિવાઇસ હેક થયાં હોવાનો દાવો કરવો યોગ્ય નથી.
Optimizelyએ ખામી સુધારી, અસરગ્રસ્ત કોડ દૂર કર્યો
Optimizelyએ 17 નવેમ્બરે સુરક્ષા ઘટનાની પુષ્ટિ કરી હતી. કંપનીના જણાવ્યા અનુસાર, હુમલાખોરોએ Experimentation પ્લેટફોર્મની નબળાઈનો ઉપયોગ કરીને કેટલાક ગ્રાહક પ્રોજેક્ટમાં દૂષિત JavaScript ઉમેર્યું હતું.
કંપનીએ સુરક્ષા ખામી સુધારી અને અસરગ્રસ્ત પ્રોજેક્ટમાંથી દૂષિત કોડ દૂર કર્યો છે. ઉપરાંત, અસરગ્રસ્ત યુઝર એકાઉન્ટ્સને સુરક્ષિત કરવા અને અનધિકૃત કોડ અટકાવવા વધારાનાં પગલાં લીધાં છે.
મોટાભાગની અસરગ્રસ્ત સ્ક્રિપ્ટમાંથી કોડ દૂર કરવામાં આવ્યો હતો. જોકે, હુમલાખોરોને શરૂઆતમાં આટલી મોટી સંખ્યામાં પ્રોજેક્ટ સુધી પહોંચ કેવી રીતે મળી તે અંગે સંપૂર્ણ વિગતો જાહેર થઈ નથી.
iPhone યુઝર્સે શું સાવચેતી રાખવી?
જો તમે 16 નવેમ્બરે અસરગ્રસ્ત વેબસાઇટની મુલાકાત લીધી હોય તો કેટલીક બાબતોનું ધ્યાન રાખવું જરૂરી છે.
- તમારા iPhone અથવા iPadમાં ઉપલબ્ધ નવીનતમ iOS સુરક્ષા અપડેટ ઇન્સ્ટોલ કરો.
- ક્રિપ્ટોકરન્સી ટ્રાન્ઝેક્શન કર્યું હોય તો વોલેટ એડ્રેસ અને ટ્રાન્ઝેક્શન હિસ્ટ્રી તપાસો.
- અસરગ્રસ્ત વેબસાઇટ પર કાર્ડથી પેમેન્ટ કર્યું હોય તો બેંક સ્ટેટમેન્ટ પર નજર રાખો.
- કોઈ અજાણી ટ્રાન્ઝેક્શન દેખાય તો તાત્કાલિક બેંકનો સંપર્ક કરો.
- અજાણી લિંક, પોપ-અપ અને શંકાસ્પદ વેબસાઇટથી દૂર રહો.
આ ઘટના દર્શાવે છે કે વિશ્વસનીય વેબસાઇટ પર પણ તૃતીય પક્ષની સ્ક્રિપ્ટ દ્વારા સાયબર હુમલો થઈ શકે છે. તેથી વેબસાઇટની સુરક્ષા સાથે યુઝર્સે પણ પોતાના ડિજિટલ વ્યવહારોમાં સાવચેતી રાખવી જરૂરી છે.